Welche Plattform hinter Hunderten von Kameramarken steckt
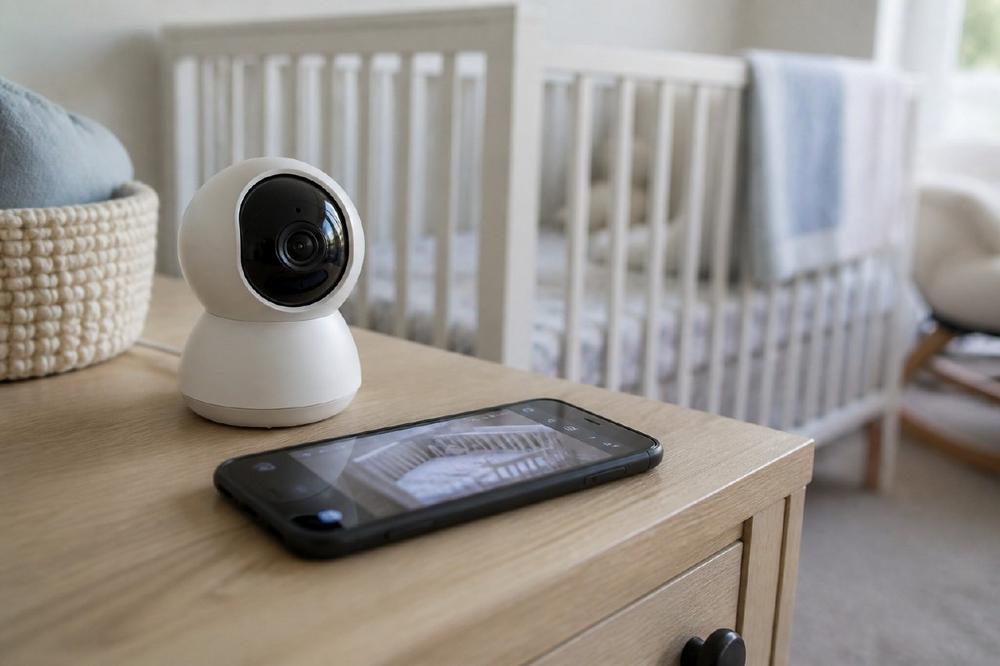
Der Hersteller aus Hangzhou verkauft selten unter eigenem Namen. Nach Angaben des Berichts entwickelt Meari Kamera, Firmware, Cloud und App als Gesamtpaket und liefert es an Marken, die ihr eigenes Logo auf die Verpackung setzen. Als hauseigene Verbrauchermarke nennt der Bericht CloudEdge; mehr als 300 Partnermarken nutzen laut Azdoufal dasselbe Backend, darunter Arenti, BOIFUN, PetTec und Luvion.
Die Größenordnung leitet der Forscher aus zwei internen Datenbeständen ab, die er während der Prüfung einsehen konnte. Laut dem Bericht umfasste eine Tabelle mit Gerätestandorten 825.194 Zeilen, eine Lizenztabelle auf dem US-Backend 1.160.795 Zeilen. Für Käufer ist die gemeinsame Basis unsichtbar: Die Verpackung nennt die Marke, nicht die Plattform, mit der die Kamera spricht.
Wie ein kostenloses Nutzerkonto Zugriff auf fremde Geräte eröffnete
Der schwerwiegendste Befund betraf den Nachrichtenkanal zwischen Kamera und App. Die Plattform nutzt dafür das Nachrichtenprotokoll für vernetzte Geräte (MQTT), bei dem ein zentraler Vermittler Meldungen an Abonnenten verteilt. Nach Angaben von runZero fehlte diesem Vermittler eine Zugriffskontrolle je Gerät: Jedes Konto mit niedrigen Rechten konnte ein Platzhalter-Thema abonnieren und erhielt daraufhin Meldungen von Geräten, die ihm nicht gehörten.
Die Menge war messbar. Laut dem Bericht vom 11. Mai 2026 lieferte ein einzelner regionaler Vermittler in fünf Minuten 14.204 Meldungen von 2.117 verschiedenen Geräten, mit Länderkennungen aus über 85 Staaten. Enthalten waren Bewegungsalarme mit Bildadressen, Einrichtungsereignisse mit Nutzerkonten und Freigabeereignisse mit Zugangsschlüsseln. Ein Passwort auf dem eigenen Konto schützte davor nicht, weil der Vermittler die Meldungen an jeden Abonnenten weitergab.
Eine zweite Lücke ergänzte die erste. Nach Angaben von runZero gab eine Programmierschnittstelle zu jeder Seriennummer die öffentliche Internetprotokoll-Adresse (IP) des Geräts heraus, ohne dass ein Nutzerkonto nötig war. Damit ließen sich Kamerastandorte bis auf Stadtebene zuordnen; der Bericht nennt 13.734 so aufgelöste Geräte. Wer ein Babyphone ohne Cloud-Anbindung sucht, findet in einem Beitrag über Babyphone-Modelle mit Frequenzsprungverfahren (FHSS) statt App-Anbindung die technischen Unterschiede.
Warum Bewegungsbilder aus dem Kinderzimmer dauerhaft abrufbar blieben
Die Bilder der Bewegungsalarme lagen offen. Laut dem Bericht lud die Plattform Schnappschüsse in öffentliche Speicherbereiche eines Cloud-Anbieters, ohne Signatur, ohne Zugangstoken und ohne Ablaufdatum. Die Adresse jedes Bildes stand im Klartext in der Meldung, die jeder Abonnent mitlesen konnte. Eine 72 Sekunden lange Aufzeichnung ergab nach Angaben des Forschers 51 Bildadressen von 29 Kameras; eine interne Tabelle listete 39.514 unverschlüsselte Alarmbilder von 9.809 Geräten.
Bei den Babyphone-Modellen kam eine vermeintliche Verschlüsselung hinzu. Laut dem Bericht waren bei diesen Geräten nur die ersten 1.024 Bytes jedes Bildes mit einem Schlüssel verrechnet, der sich aus der Seriennummer ableiten ließ. Die Seriennummer stand in derselben Meldung wie die Bildadresse. Nach Angaben von runZero steckten zudem in jeder App der Plattform dieselben festen kryptografischen Schlüssel, die sich ohne Neuinstallation der Firmware auf allen Geräten nicht austauschen lassen.
„Eine Kamera im Kinderzimmer ist ein Versprechen, dass nur die Eltern hinsehen. Dieses Versprechen wird nicht auf der Verpackung gehalten, sondern auf einem Server, dessen Namen die Käufer nie gehört haben. Wer die Marke wechselt, wechselt hier nicht die Plattform, und genau das macht den Fall größer als jeden einzelnen Hersteller“, sagt Alexander Weipprecht, Geschäftsführer der Provimedia GmbH.
Wie die Schwachstellen bewertet und mit dem Hersteller abgestimmt wurden
Die Befunde tragen amtliche Kennungen. Jede Lücke erhielt eine Nummer im internationalen Verzeichnis für Sicherheitslücken Common Vulnerabilities and Exposures (CVE) und eine Bewertung nach dem Common Vulnerability Scoring System (CVSS), einer Skala von null bis zehn. Nach Angaben von runZero wurde der Fall am 3. April 2026 zudem unter der Vorgangsnummer 579666 bei der US-Behörde für Cybersicherheit (CISA) zur Nachverfolgung angelegt.
Fünf Schwachstellen listen der Bericht des Forschers und die Advisories von runZero vom 11. Mai 2026 mit ihrer jeweiligen CVSS-Bewertung auf:
- CVE-2026-33356: fehlende Zugriffskontrolle je Gerät im Nachrichtenkanal, Bewertung 7,7.
- CVE-2026-33357: Herausgabe der IP-Adresse zu jeder Seriennummer über eine Schnittstelle, Bewertung 7,5.
- CVE-2026-33359: Alarmbilder ohne Zugriffsschutz und ohne Ablaufdatum im Cloud-Speicher, Bewertung 7,5.
- CVE-2026-33361: schwache Verschleierung der Babyphone-Bilder, Bewertung 7,5.
- CVE-2026-33362: fest hinterlegte kryptografische Schlüssel in den Apps, Bewertung 8,6.
Der Ablauf zog sich über Wochen. Laut dem Bericht begann die Prüfung am 2. März 2026; der Hersteller antwortete auf Kontaktversuche erstmals am 11. März 2026. Eine Vereinbarung über die Offenlegung wurde nach Angaben des Forschers am 28. April 2026 unterzeichnet, die Veröffentlichung folgte am 11. Mai 2026. Zwei ursprünglich gemeldete Befunde strich der Forscher nach einer erneuten Prüfung aus dem Bericht, weil sie sich nicht mehr bestätigen ließen.
Was Eltern mit einer vernetzten Kamera im Herbst 2026 prüfen können
Ein Firmware-Update auf der Kamera behebt die zentralen Punkte nicht. Nach Darstellung des Forschers liegen die Lücken im Nachrichtenkanal und im Bildspeicher auf der Plattformseite; nur der Betreiber kann sie dort schließen. Betroffene erkennen die Plattform laut dem Bericht daran, mit welchem Server ihre Kamera-App kommuniziert; die Marke auf der Verpackung ist dafür kein Anhaltspunkt.
Für den Alltag empfiehlt der Bericht, die Kamera vom Strom zu trennen, wenn sie nicht gebraucht wird. Ein Passwort auf dem eigenen Konto verhindert fremde Anmeldungen, nicht aber die Weitergabe von Ereignismeldungen durch den Vermittler. Bereits hochgeladene Alarmbilder lassen sich nach Angaben des Forschers vom Kunden nicht löschen; über die Aufbewahrung entscheidet der Betreiber.
Der Bericht vom Mai 2026 beschreibt den Stand zum Zeitpunkt der Veröffentlichung. Ob und welche Lücken der Hersteller seither auf der Plattform geschlossen hat, ist in den öffentlichen Advisories nicht dokumentiert. Für Eltern bleibt damit im Herbst 2026 die Frage, ob eine Kamera im Kinderzimmer überhaupt eine Cloud braucht, oder ob eine Verbindung ohne Server im Haus genügt.
Die Provimedia GmbH ist ein Online-Verlag mit Sitz in der Region Stuttgart. Wir schaffen wertvolle Informationen in unterschiedlichen Branchen um Wissen schnell und einfach zugänglich zu machen. Wir haben uns auf übersichtliche Webseiten und Auffindbarkeit von Informationen spezialisiert.
Provimedia GmbH
Weidenweg 12
74321 Bietigheim-Bissingen
Telefon: +49 (7142) 3442727
Telefax: +49 (7142) 2279985
http://provimedia.de
CEO
Telefon: +49 (7142) 3442727
E-Mail: info@provimedia.de