Rechtsstand: 23. September 2026. Der Beitrag behandelt die Kundenprüfung bei BaFin-beaufsichtigten Unternehmen des Finanzsektors; er ersetzt keine institutsindividuelle rechtliche Prüfung. Das Wichtigste in Kürze Durchgängiger Prozess: KYC-Sorgfaltspflichten umfassen Identifizierung, wirtschaftlich Berechtigte, Geschäftszweck, PEP-Prüfung und laufende Überwachung, nicht nur das Onboarding (§ 10 Abs. 1 Nr. 1–5 GwG; Gesetzeswortlaut). UBO-Prüfung (Ultimate […]
Firma S&P Unternehmerforum
70 Beiträge
I. Key Facts Die Delegierte Verordnung (EU) 2026/1167 ergänzt die CRR durch technische Regulierungsstandards zu operationellen Risiken. Sie wurde am 3. September 2026 im Amtsblatt veröffentlicht und tritt nach Artikel 40 am zwanzigsten Tag nach ihrer Veröffentlichung in Kraft. Artikel 23 bis 32 konkretisieren die Taxonomie für Verlustereignisse aus operationellen […]
I. Die Kernaussage vorweg: Was ändert sich – und für wen? Der EBA-Entwurf konkretisiert die bereits geltenden Vorgaben des Art. 323 Abs. 1 CRR zum Management operationeller Risiken. Vorgesehen sind insbesondere detailliertere Anforderungen an Governance, Risikobewertung, Datenqualität, Kontrollen und Berichterstattung. Die zusätzlichen Konkretisierungen werden erst mit Inkrafttreten und Anwendung des endgültigen RTS verbindlich; die gesetzlichen […]
WpI MaRisk 2026: Neue Anforderungen an Governance und Risikomanagement von Wertpapierinstituten Mit dem Rundschreiben 09/2026 (WA) hat die BaFin erstmals eigenständige Mindestanforderungen an das Risikomanagement kleiner und mittlerer Wertpapierinstitute veröffentlicht. Die WpI MaRisk gelten ab dem 1. Januar 2027. Betroffene Institute sollten die verbleibende Zeit für eine dokumentierte Umsetzungs- und […]
I. Vorneweg um was geht es im Wesentlichen und was sind zentrale Compliance- und Haftungsrisiken 1.) Einleitung Der von der Europäischen Kommission vorgelegte Entwurf des Industrial Accelerator Act (IAA-E) ist für Unternehmen von erheblicher Bedeutung, weil er neue Vorgaben für öffentliche Beschaffung, Förderfähigkeit, industrielle Lieferketten und bestimmte ausländische Investitionen vorsieht. […]
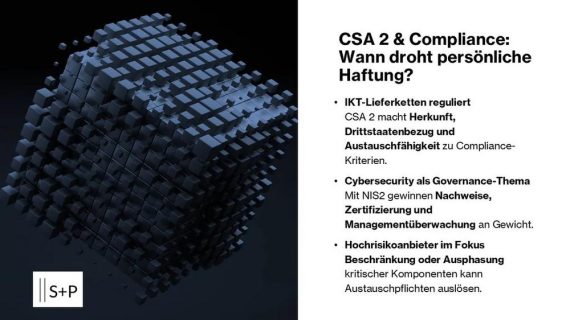
I. Vorneweg um was geht es im Wesentlichen Der Cybersecurity Act 2 befindet sich im EU-Gesetzgebungsverfahren und soll den europäischen Cybersicherheitsrahmen grundlegend weiterentwickeln. Im Fokus stehen mehr Harmonisierung, stärkere Anforderungen an IKT-Lieferketten und Hochrisikoanbieter sowie eine engere Verzahnung mit NIS2. Damit gewinnt neben IT-Sicherheit insbesondere regulatorische Governance, Nachweisführung und Third-Party-Risk-Management an Bedeutung. Unternehmen sollten […]
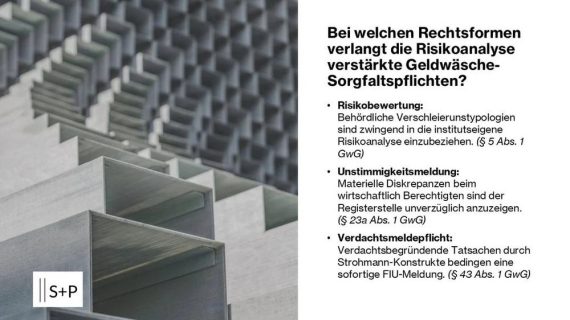
I. Management Summary 1.) Gezielter Fokus auf Hochrisiko-Strukturen: Die behördliche Risikoanalyse stuft insbesondere die Rechtsformen GmbH und UG sowie grenzüberschreitende Gesellschaftskonstrukte als "erheblich" anfällig für Geldwäsche ein. Compliance-Abteilungen sollten prüfen und nachvollziehbar dokumentieren, inwieweit diese Erkenntnisse Anpassungen des unternehmenseigenen Risikomanagements erfordern. Komplexe Beteiligungsketten, informelle Strohmann-Verhältnisse (Nominee Arrangements) sowie Share […]
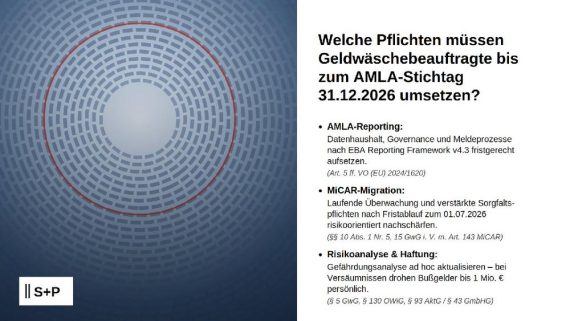
A.) Kerninhalte vorab Die geldwäscherechtlichen Aufsichtsanforderungen (AML/CFT) verdichten sich signifikant. Für Geschäftsleitung und Compliance-Funktion ergeben sich aus aktuellen Behördeninitiativen (AMLA, BaFin, FIU, EBA) folgende Handlungsschwerpunkte: Verschärfte EU-Aufsicht: Aus Art. 5 ff. Verordnung (EU) 2024/1620 (AMLA-VO) i. V. m. dem EBA Reporting Framework v4.3 ergeben sich für Verpflichtete Anpassungspflichten hinsichtlich Datenhaushalt, Governance und Meldeprozessen […]
I. Warum dieser Beitrag von zentraler Relevanz ist Die aufsichtsrechtliche Bedeutung von Künstlicher Intelligenz im Finanzsektor nimmt deutlich zu. Die BaFin übernimmt im Rahmen der nationalen Zuständigkeitsordnung Aufgaben bei der Überwachung bestimmter KI-Systeme, die von beaufsichtigten Unternehmen im Zusammenhang mit regulierten Finanzdienstleistungen eingesetzt werden. Maßgeblich bleiben dabei die konkreten […]
I. Management Summary: Das Enthaftungs-Dossier Geschäftsleiter können bei schuldhaften Pflichtverletzungen persönlich auf Schadensersatz haften. Für Vorstandsmitglieder bestimmt § 93 Abs. 2 Satz 2 AktG, dass sie im Streitfall darlegen und beweisen müssen, die Sorgfalt eines ordentlichen und gewissenhaften Geschäftsleiters angewandt zu haben. Für GmbH-Geschäftsführer gelten insbesondere § 43 Abs. […]

I. Warum Sie den Text lesen sollten Das Jahr 2026 bringt eine massive Regulierungswelle, die CFOs direkt ins Fadenkreuz rückt. Dieser Überblick zeigt, wie neue Vorgaben zu ESG, Cyber-Resilienz und Lieferketten zu einer unmittelbaren privaten Einstandspflicht führen. Erfahren Sie, wie schnell eine persönliche Schadensersatzpflicht droht, warum klassische D&O-Policen nicht […]

I. Warum Sie den Text lesen sollten Der aktuelle AMLA-Leitlinienentwurf definiert die zukunftsweisenden EU-Standards für KYC-Refresh und Transaktionsmonitoring und löst bisherige BaFin-Vorgaben schrittweise ab. Lesen Sie ihn aufmerksam, um sich auf strengere Prüfpflichten, neue KI-Governance-Regeln und erweiterte Überwachungen von Geschäftsbeziehungen vorzubereiten. Nutzen Sie die Chance, zeitnah Stellung zu beziehen, […]

I. Wieso man den Text lesen sollte ESG (Environmental, Social, Governance) ist kein eigenständiges Rechtsgebiet, sondern eine regulatorische Querschnittsmaterie, die nahezu alle Bereiche des Unternehmens- und Wirtschaftsrechts durchdringt. Nachhaltigkeitsanforderungen werden zunehmend in verbindliches „Hard Law" überführt und wirken sich unmittelbar aus auf Produkte (ESPR, EU-Batterieverordnung, PPWR, GPSR), Lieferketten (LkSG, CSDDD, […]

I. Warum Sie diesen Beitrag lesen sollten Der aktuelle AMLA-Leitlinienentwurf definiert die künftigen EU-Standards für KYC-Refresh und Transaktionsmonitoring und löst bisherige BaFin-Vorgaben schrittweise ab. Er bringt strengere Prüfpflichten, neue KI-Governance-Regeln und eine erweiterte Überwachung von Geschäftsbeziehungen. Solange die Konsultationsphase läuft, besteht die Chance, aktiv Stellung zu beziehen – bevor die […]
I. Warum Sie diesen Beitrag lesen sollten 2026 rollt eine massive Regulierungswelle zu ESG, Cyber-Resilienz und Lieferketten auf CFOs zu, die aus reinen Organpflichten schnell eine persönliche Einstandspflicht macht. Klassische D&O-Policen decken diese Risiken nur noch lückenhaft. Der Beitrag zeigt kompakt die entscheidenden Fristen, die neuen Pflichten und die […]
I. Warum Du den Text lesen solltest Für Vorstände und Compliance-Verantwortliche markiert der am 12. Juni 2026 veröffentlichte ESMA-Jahresbericht eine Zäsur. Er verdeutlicht, dass die europäischen DORA-Vorgaben (Digital Operational Resilience Act) nicht mehr nur ein abstraktes regulatorisches Projekt sind, sondern unmittelbare Auswirkungen auf die persönliche Haftung haben. Dieser Text […]

I. Warum dieser Text für Sie essenziell ist Die Einführung der Corporate Sustainability Reporting Directive (CSRD) markiert einen historischen Wendepunkt: Nachhaltigkeitsberichterstattung wird der klassischen Finanzberichterstattung rechtlich gleichgestellt. Die durch die EFRAG entwickelten European Sustainability Reporting Standards (ESRS) sind dabei weit mehr als eine reine Compliance-Aufgabe – sie sind eine […]

I. Warum Sie als CFO und Compliance-Verantwortlicher diesen Text lesen sollten Als CFO, Geldwäschereibeauftragter oder Financial Compliance Officer in der Schweiz stehen Sie 2026 vor verschärften Haftungs- und Strafbestimmungen. Die Schweiz ist keine regulatorische "Sicherheitsinsel": Sie müssen sich gegen existenzbedrohende Haftungsansprüche nach Art. 754 OR schützen. Dieser Text deckt […]

I. Warum Du den Text lesen solltest Die KAMaRisk-Novelle 2026 verschärft die persönliche Haftung des C-Levels massiv. Nach §§ 28, 29, 29a KAGB i.V.m. Art. 42 AIFM-VO drohen immense Haftungsrisiken bei Missachtung der Funktionstrennung, mangelhafter Limitüberwachung oder unzureichendem Durchgriff auf Zweckgesellschaften. Compliance muss Organisationsrichtlinien zwingend innerhalb von 9 Monaten […]
I. Introduction: The 2026 Normative Update – Protection against personal liability risks Until June 11, 2026, automatic rejection of customers listed on OFAC (US Office of Foreign Assets Control) sanctions lists was standard de-risking practice. The landmark ECJ ruling in case C-81/24 [Jenec] has now eliminated the legal basis […]

MaRisk 2026: Weg von der Checkbox-Compliance, hin zur prinzipienbasierten Steuerung. Erfahre alles zur 9. Novelle, der neuen Institutsklassifizierung (SNCI) und wie du die „Begründungslogik“ als strategische Chance für dein Risikomanagement nutzt. Die deutsche Bankenaufsicht vollzieht eine historische Kehrtwende: Rund 20 Jahre nach Einführung der MaRisk markiert die am 1. April […]

Du bist Geschäftsführer einer GmbH? Dann stehst du 2026 unter besonderer Beobachtung der Aufsichtsbehörden. Das Transparenzregister hat sich vom einfachen Melde-Tool zum zentralen Compliance-Prüfstein entwickelt. Wer die strengen Meldepflichten für wirtschaftlich Berechtigte ignoriert oder unvollständig erfüllt, riskiert nicht nur fünfstellige Bußgelder, sondern auch ein öffentliches „Naming & Shaming“ durch das Bundesverwaltungsamt. […]

Governance, Risiko & Regulatorik sind längst kein Spezialthema für Compliance-Abteilungen mehr. Sie betreffen unmittelbar dich als Geschäftsführerin, Vorstand oder Aufsichtsrat. Mit DORA, NIS-2, CSRD, MaRisk 2026 und verschärften Anforderungen an Geldwäscheprävention verändert sich die regulatorische Landschaft grundlegend. Wer hier nur reaktiv agiert, riskiert Haftung, Reputationsschäden und operative Schwächen. In diesem Artikel […]
Executive Education & Rollen sind heute mehr als klassische Weiterbildung. Sie sind ein strategisches Instrument, um Haftungsrisiken zu steuern, Karrierewege gezielt zu entwickeln und Führungsverantwortung professionell wahrzunehmen. Ob Geschäftsführung, Vorstand, Aufsichtsrat, CFO oder Prokurist – jede Rolle bringt eigene rechtliche Pflichten, Governance-Anforderungen und strategische Erwartungen mit sich. In diesem Artikel erfährst […]